


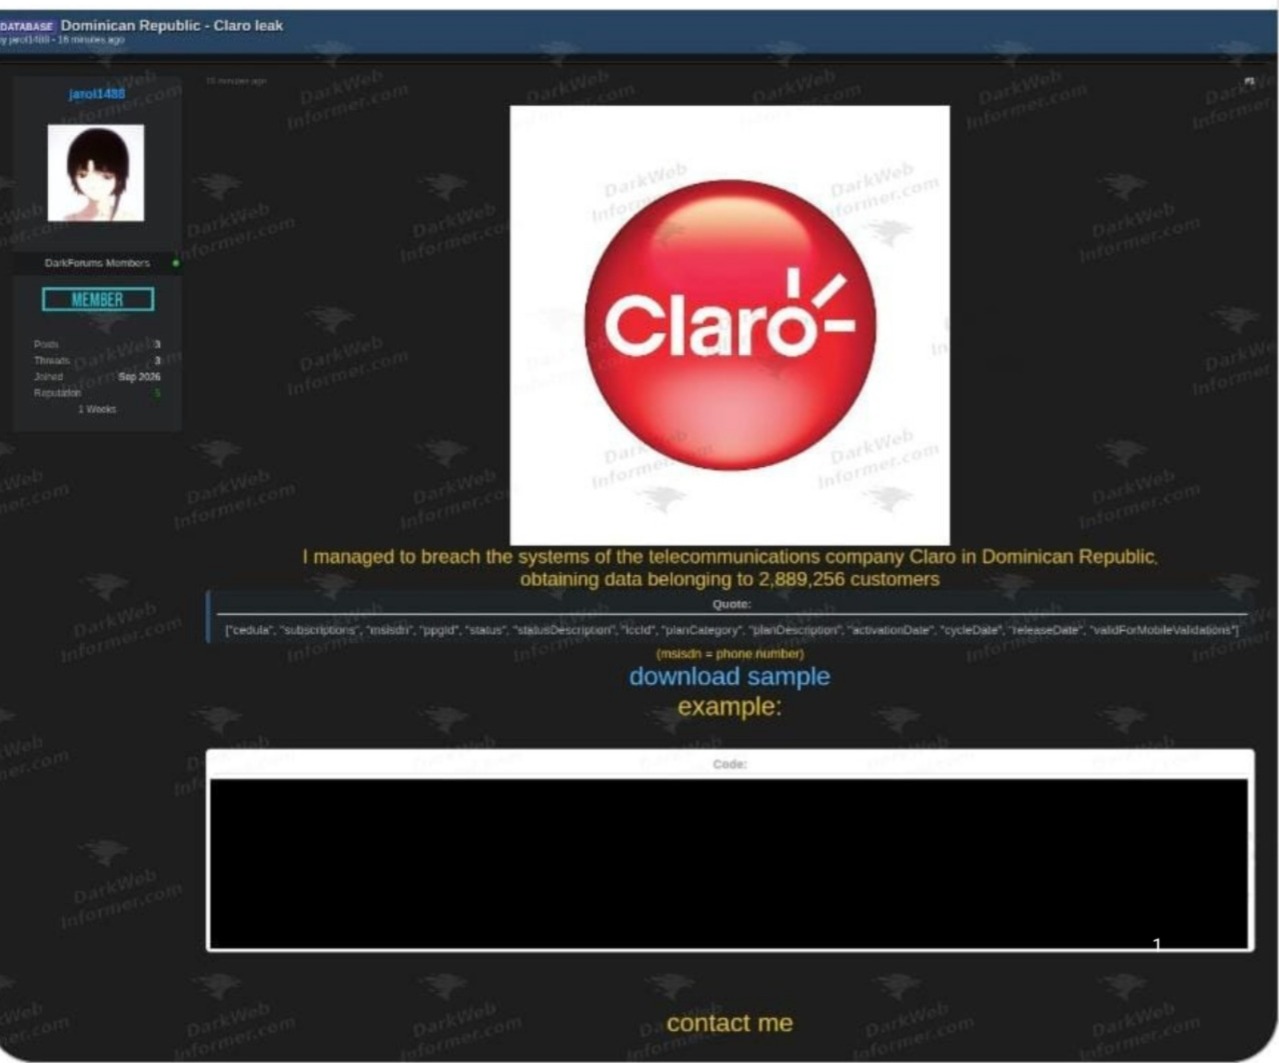
Santo Domingo. – Claro Dominicana confirmó la ocurrencia de una exposición no autorizada de información correspondiente a un grupo de clientes de servicios móviles individuales.
La empresa informó mediante sus redes sociales que activó sus protocolos de seguridad e inició verificaciones para determinar el alcance del incidente.
Según el comunicado, el equipo técnico especializado examinó la información comprometida y estableció cuáles datos quedaron expuestos.
La compañía no indicó cuántos clientes fueron afectados. Tampoco precisó cuándo ocurrió el incidente, cómo se produjo ni cuál fue su origen.
¿Cuáles datos quedaron expuestos?
Claro identificó tres tipos de información dentro de los datos comprometidos:
- Números de teléfonos móviles.
- Números de cédula.
- Tipo de servicio contratado.
La empresa sostuvo que esos datos, por sí solos, no permiten ingresar a las cuentas de los clientes ni realizar transacciones.
También aseguró que la exposición no da acceso al contenido de llamadas, mensajes u otras comunicaciones.
El comunicado no menciona la exposición de contraseñas, información bancaria ni datos sobre el contenido de las comunicaciones.
Claro asegura que reforzará sus procesos de seguridad
La telefónica reafirmó su compromiso con la protección de la información de sus usuarios y con el fortalecimiento continuo de sus sistemas de seguridad.
Asimismo, recomendó a sus clientes visitar su portal para consultar medidas generales de prevención.
Claro no detalló en el comunicado si notificará individualmente a las personas afectadas. Tampoco informó cuáles acciones específicas adoptó después de verificar el incidente.
